
官宣!腾讯WorkBuddy正式支持绿联NAS私有云
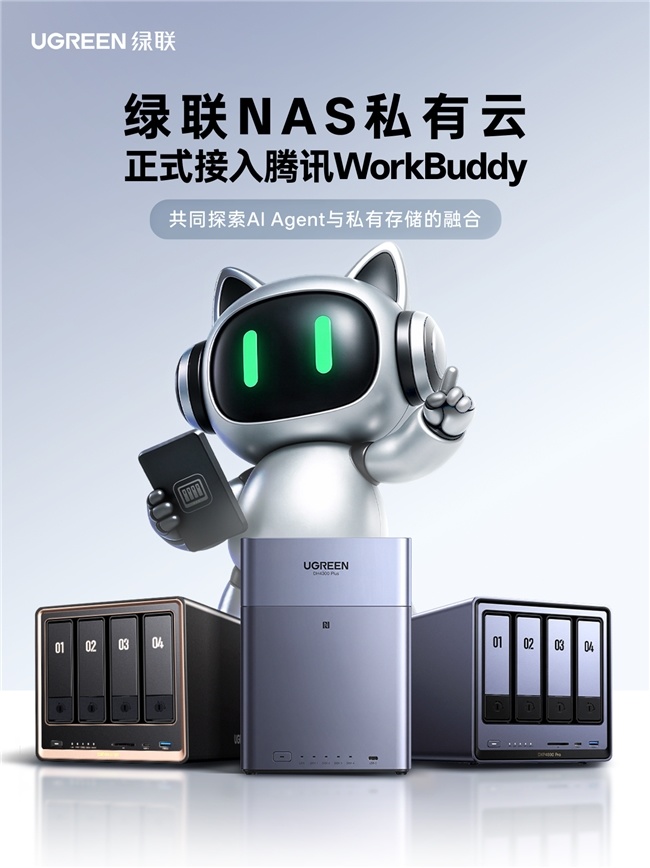
近日,绿联NAS私有云正式宣布,腾讯WorkBuddy连接器正式支持接入绿联云,绿联NAS用户可在WorkBuddy中直接连接NAS,用一句话发起对NAS的协同管理,所有操作都严格限定在用户既有账号的权限范围之内,让AI对需求的理解真正转化为NAS上的实际任务执行。
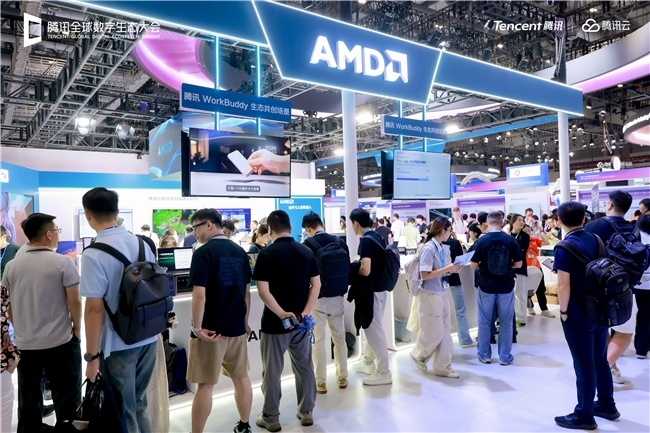
此外,在10月29日-30日举办的腾讯全球数字生态大会上,绿联NAS受邀线下参展,并在现场实景演示这一协同能力,让“一句话调度本地数据”变得可见、可感。
系统能力,开放给一句话调度
本次接入的本质,不是给NAS加一个对话窗口,而是把NAS的真实系统能力开放给AI调度。绿联NAS以标准化接口向WorkBuddy开放了文件管理、全局搜索、下载中心、Docker、应用中心、控制面板、存储管理与任务监控等核心模块。WorkBuddy在理解用户意图后,在权限范围内可以直接调用这些能力完成任务,执行结果真实落到NAS中,用户可随时查看、确认并继续操作。
具体能做什么,可以分成几类。其一是“看得清”,用一句日常的话,就能让WorkBuddy梳理NAS的空间占用排行,或在记不清完整文件名时,靠时间、类型和关键词定位到目标文件;其二是“查得清”,当某个容器或应用出现异常,WorkBuddy会读取它的状态与日志,把“已经查到的事实”和“可能的原因”分开讲清楚,并给出下一步排查建议;其三是“收得齐”,它能在NAS下载中心创建任务,把公开授权的影像素材下载到指定文件夹,同时生成一份带作者、来源和许可的作品清单。这些操作的结果都真实发生在NAS本地,而不是只停留在对话里。
安全不是附加项,而是接入的前提
AI Agent接入私有存储,难点从来不在功能实现,而在权限、边界与安全的三角平衡,这也是私有云用户对“开放”二字格外谨慎的根源——他们真正担心的,不是“能不能做”,而是数据会不会被搬走、权限会不会被放大。
绿联NAS在这三方面的处理是明确的:用户原始数据存储于本地NAS设备,原始文件不主动外流,在获得用户授权后,可通过加密链路远程调取预览。能力开放按权限分级,Docker、应用中心、控制面板等涉及系统底座的模块仅对管理员角色可见,普通用户只能调用与自身文件相关的功能;每一项能力在开放前都明确了读取、写入、执行、删除的边界,避免“一句指令改坏整个系统”。
从存储设备到可被调用的本地数据底座
NAS长期被理解为大容量的“存储设备”,用户常用的以备份和影音功能为主。但随着AI与本地设备、本地数据加速融合,私有云真正的价值,会越来越取决于它能否被智能地调度,数据不只是存着,更要能被用起来。这也意味着NAS的角色正在从“数据的存放地”演进为“可被理解、可被调用的数据底座”。
以此为新起点,期待未来绿联NAS以开放的姿态携手更多生态伙伴,为用户“盘活”本地数据打开更多可能性。
“特别声明:以上作品内容(包括在内的视频、图片或音频)为凤凰网旗下自媒体平台“大风号”用户上传并发布,本平台仅提供信息存储空间服务。
Notice: The content above (including the videos, pictures and audios if any) is uploaded and posted by the user of Dafeng Hao, which is a social media platform and merely provides information storage space services.”